Un matin, votre site affiche une page étrange. Ou bien Google prévient vos visiteurs d’un danger. Le constat tombe : votre site est piraté.
Cette situation ne concerne pas que les grandes entreprises. Au contraire, les TPE et PME sont des cibles fréquentes. Selon SiteLock, un site web subirait en moyenne 94 attaques par jour.
La plupart sont automatisées et ciblent des failles connues. Identifier rapidement un piratage permet donc d’en limiter les conséquences. Cet article présente les signes à surveiller et les causes les plus fréquentes. Il détaille ensuite les actions à mener et les mesures de protection à mettre en place.
Site piraté : de quoi parle-t-on exactement ?
Les différentes formes de piratage de sites web
On parle de site piraté lorsqu’un tiers accède à un site sans autorisation. Il peut alors modifier son contenu, son code ou ses données. Les formes de piratage les plus courantes sont les suivantes :
Certaines attaques sont visibles immédiatement. D’autres restent actives plusieurs semaines sans être détectées. Une surveillance régulière est donc nécessaire.
Pourquoi les hackers ciblent aussi les petites entreprises
La taille d’une entreprise ne la protège pas du piratage. En effet, la majorité des attaques est automatisée. Des robots analysent le web en continu pour repérer des failles exploitables. Ils ne sélectionnent donc pas leurs cibles selon leur notoriété. Un site peu protégé est simplement plus facile à compromettre. Il peut ensuite servir à diffuser du spam, envoyer des e-mails frauduleux ou miner des cryptomonnaies.
Comment savoir si votre site est piraté ? Les signes qui doivent vous alerter
Un piratage n’est pas toujours visible au premier abord. Certains signes permettent néanmoins de le détecter. Un symptôme isolé ne suffit pas forcément à conclure. En revanche, plusieurs signaux simultanés justifient une vérification approfondie.
Des redirections suspectes vers d’autres sites
Une redirection non souhaitée est l’un des signes de piratage les plus fréquents. Vos visiteurs arrivent alors sur un site tiers, souvent frauduleux. Ces redirections sont fréquemment conditionnelles. Elles peuvent concerner uniquement les visiteurs sur mobile ou venant de Google. Elles excluent aussi parfois les administrateurs connectés au site. Vous pouvez donc ne rien constater alors que vos visiteurs sont redirigés.
Pour le vérifier, testez votre site sur plusieurs appareils et navigateurs. Utilisez également une navigation privée, sans être connecté à votre back-office. Les remontées de vos clients constituent aussi une source d’information utile.
Des contenus, liens ou pages que vous n’avez pas créés
L’apparition de contenus non publiés par vos soins est un autre indicateur. Il s’agit souvent de liens placés dans le pied de page ou directement dans le code source. Des pages entières peuvent également être créées sans votre accord. Pour les identifier, saisissez « site:votredomaine.fr » dans Google. Vous obtenez ainsi la liste des pages indexées de votre site. Des titres en langue étrangère ou des noms de produits inconnus sont suspects. Consultez aussi les requêtes affichées dans la Search Console. Des positions sur des mots-clés sans lien avec votre activité doivent être analysées.
Une défiguration visible sur votre site
La défiguration, ou défaçage, consiste à modifier l’apparence d’un site. Le pirate remplace par exemple la page d’accueil par un message ou une revendication. Le logo, les couleurs ou les visuels peuvent aussi être modifiés. Ce type d’attaque vise principalement à nuire à l’image de l’entreprise. Il est facile à identifier, contrairement à d’autres formes de piratage. Toutefois, une défiguration peut s’accompagner d’intrusions moins visibles. Une analyse complète du site reste donc nécessaire. Le site Cybermalveillance.gouv.fr propose une fiche réflexe dédiée à ce type d’attaque.
Un site lent, instable ou inaccessible
Une baisse soudaine des performances peut également signaler un piratage. Un code malveillant consomme en effet des ressources serveur importantes. C’est notamment le cas lorsque le serveur est utilisé pour miner des cryptomonnaies. D’autres anomalies doivent aussi retenir votre attention :
- des pop-ups publicitaires que vous n’avez pas installés ;
- des erreurs 500 inhabituelles ;
- une hausse anormale de la consommation de votre hébergement ;
- une suspension du site par votre hébergeur ;
- des comptes administrateurs inconnus dans votre back-office.
Une lenteur ponctuelle n’est cependant pas forcément liée à une attaque. Elle peut provenir d’une mise à jour ou d’un incident chez l’hébergeur.
Les alertes de Google et des navigateurs
Google contrôle la sécurité des sites qu’il indexe. Lorsqu’il détecte un problème, il en informe les internautes.
Le message « Ce site est peut-être piraté » dans les résultats
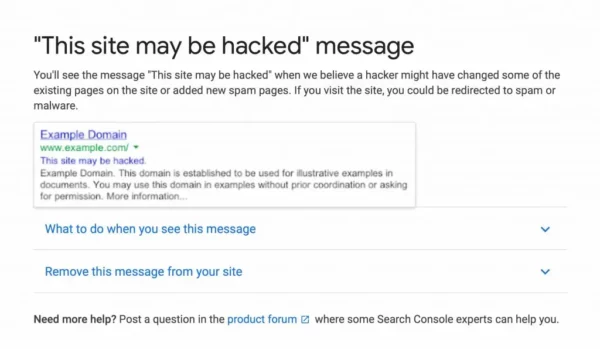
Google peut afficher la mention « Ce site est peut-être piraté » sous votre lien. Ce message apparaît lorsque le moteur détecte des contenus ou des pages suspects. Il réduit fortement le taux de clic sur votre site. Votre trafic organique diminue donc rapidement. La présence de cet avertissement indique généralement un piratage déjà ancien. Google détecte en effet rarement une infection dès son apparition. Une intervention rapide est donc recommandée.
Les avertissements de Google Safe Browsing et de la Search Console
Dans les cas les plus graves, Chrome affiche une page d’avertissement avant l’accès au site. Elle signale un site dangereux ou trompeur. Ce blocage s’appuie sur Google Safe Browsing, un service utilisé par plusieurs navigateurs. Vous pouvez vérifier gratuitement le statut de votre site sur le Google Transparency Report. La Google Search Console reste toutefois l’outil de référence. Sa rubrique « Problèmes de sécurité » liste les infections détectées par Google. Une notification par e-mail est aussi envoyée aux propriétaires validés. Des scanners gratuits comme Sucuri SiteCheck complètent ce diagnostic.
Les principales causes d’un piratage de site internet
Un site internet piraté résulte le plus souvent d’une faille connue et non corrigée. Trois causes reviennent fréquemment.
Un CMS, des plugins ou des thèmes pas à jour
L’absence de mises à jour est l’une des causes de piratage les plus répandues. Les CMS comme WordPress, Joomla ou PrestaShop publient régulièrement des correctifs de sécurité. Chaque correctif comble une faille identifiée. Or, une faille rendue publique est rapidement exploitée par des outils automatisés. Un site non mis à jour reste donc exposé. Les extensions présentent également un risque. Certaines ne sont plus maintenues par leurs développeurs. D’autres sont des versions « nulled », c’est-à-dire des copies piratées de plugins payants. Ces fichiers contiennent souvent du code malveillant. Il est donc conseillé de supprimer les extensions inutilisées.
Des mots de passe trop faibles
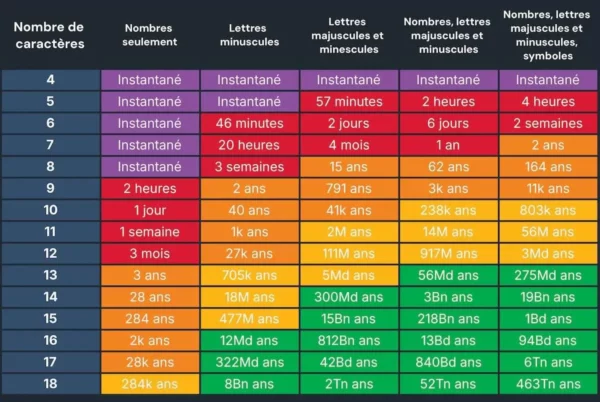
Un mot de passe simple peut être trouvé en quelques secondes. Les pirates ont recours à des attaques par force brute. Des robots testent automatiquement un grand nombre de combinaisons. Ils ciblent notamment les pages de connexion comme « wp-admin ». La réutilisation d’un même mot de passe augmente aussi le risque. Une fuite de données sur un autre service peut alors donner accès à votre site. Quelques règles permettent de limiter ce risque :
- au moins 12 caractères, avec majuscules, chiffres et caractères spéciaux ;
- un mot de passe unique pour chaque accès ;
- un gestionnaire de mots de passe pour les stocker.
Ces règles s’appliquent aussi aux accès FTP, à la base de données et à l’hébergement.
Un hébergement peu sécurisé
La sécurité d’un site dépend également de son hébergement. Sur un serveur mutualisé mal protégé, un site infecté peut en contaminer d’autres. Certains hébergeurs à bas coût appliquent aussi les mises à jour serveur avec retard. Ils ne proposent parfois ni pare-feu, ni sauvegardes automatiques, ni surveillance. Ces failles échappent alors à votre contrôle. Le choix de l’hébergeur est donc un critère de sécurité à part entière. Privilégiez un prestataire proposant des sauvegardes, un certificat SSL et un support réactif. Un hébergement en France facilite par ailleurs la conformité au RGPD.
Les conséquences d’un site web piraté pour votre entreprise
Un site web piraté a des répercussions au-delà de l’aspect technique. Il affecte votre visibilité, votre réputation et votre conformité réglementaire.
Un impact direct sur votre référencement (SEO)
Le référencement naturel est souvent le premier touché. Google peut déclasser, voire désindexer, un site considéré comme dangereux. Le trafic organique peut alors chuter en quelques jours. Les pages de spam ajoutées diluent aussi la pertinence de vos contenus. Les liens sortants vers des sites douteux dégradent par ailleurs la crédibilité du site. Après nettoyage, le retour aux positions initiales demande généralement plusieurs semaines. Un audit SEO est donc recommandé après un piratage.
Une image de marque et une confiance client fragilisée
Un avertissement de sécurité dissuade la plupart des visiteurs d’accéder à votre site. Il donne aussi une image peu fiable de votre entreprise. Cette perte de confiance concerne vos prospects comme vos clients existants. Si le site redirige vers des sites frauduleux, vos visiteurs peuvent aussi être exposés. Par ailleurs, votre nom de domaine peut être inscrit sur une liste noire. Vos e-mails professionnels risquent alors d’être classés en spam par vos destinataires. L’impact dépasse donc le seul site internet.
Des risques pour les données de vos clients
Lorsqu’un site collecte des données, le piratage engage aussi votre responsabilité juridique. Formulaires de contact, comptes clients et boutiques en ligne sont particulièrement ciblés. Les pirates peuvent y récupérer des noms, e-mails, adresses ou mots de passe. Ces données sont ensuite revendues ou utilisées pour des campagnes de phishing. En tant que responsable de traitement, vous avez une obligation de sécurité. En cas de violation, le RGPD impose une notification à la CNIL sous 72 heures. Les personnes concernées doivent aussi être informées si le risque est élevé. Un manquement peut entraîner des sanctions.
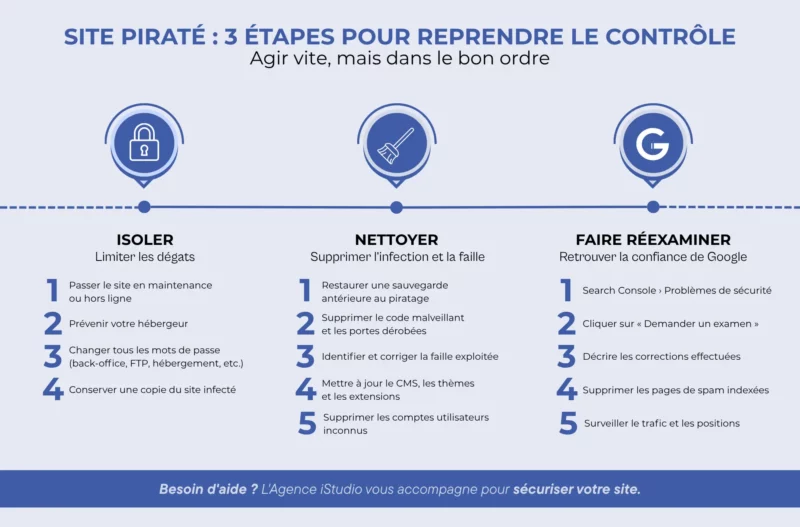
Site piraté ? Que faire en priorité ?
Une fois le piratage confirmé, l’ordre des actions est déterminant. Voici les trois étapes à suivre.
Comment sécuriser son site web durablement ?
La prévention reste la solution la plus efficace et la moins coûteuse. En complément des mises à jour, trois mesures sont essentielles. D’abord, programmez des sauvegardes automatiques et stockez-les hors de votre serveur. Testez-les régulièrement, car une sauvegarde non testée peut se révéler inutilisable. Ensuite, installez un certificat SSL pour passer en HTTPS. Il chiffre les échanges et protège les données saisies dans vos formulaires. La plupart des hébergeurs le fournissent d’ailleurs gratuitement. Enfin, activez l’authentification à deux facteurs sur vos accès administrateurs. Ainsi, un mot de passe dérobé ne suffit plus pour accéder au site. Limitez aussi les tentatives de connexion et les droits de chaque utilisateur. Ces réglages, rapides à mettre en place, bloquent une grande partie des attaques automatisées.
Faire appel à une agence web pour protéger votre site internet
La sécurité d’un site demande un suivi régulier et des compétences techniques. Une agence web peut prendre en charge les mises à jour, les sauvegardes et la surveillance. En cas d’incident, elle intervient pour nettoyer et restaurer le site. Elle évalue également l’impact du piratage sur votre référencement.
Chez iStudio, nous accompagnons les entreprises dans la création de sites internet sécurisés. Nous assurons aussi la maintenance de votre site dans la durée. Notre équipe vous accompagne enfin pour rétablir votre visibilité après un piratage.
En résumé, plusieurs signes doivent vous alerter : redirections, contenus inconnus, alertes Google ou baisse de performances. Dans la majorité des cas, le piratage exploite une faille évitable. Mises à jour, mots de passe robustes et sauvegardes constituent les premières mesures de protection. En cas d’attaque, une intervention rapide et méthodique limite les conséquences.
Besoin d’aide pour sécuriser votre site internet ?
Chez iStudio, nous accompagnons les entreprises dans la sécurisation et le suivi de leur site internet. Nous vérifions les mises à jour de votre CMS et de vos extensions, la solidité de vos accès, vos sauvegardes et la configuration de votre hébergement, afin d’identifier les failles prioritaires et de protéger durablement votre site, votre référencement et les données de vos clients.
Contactez-nous pour faire le point sur la sécurité de votre site, ou pour le remettre en état rapidement après un piratage.


Suivez-nous !